
12 सितंबर को CBI ने बताया कि उसने बिहार के वैशाली और ओडिशा के जगतसिंहपुर जिले में 10 जगहों पर तलाशी ली और एक व्यक्ति को गिरफ्तार किया. गिरफ्तार व्यक्ति महुआ इलाके का एयरटेल का एरिया डिस्ट्रीब्यूटर था.
CBI ने बताया कि यह तलाशी पिछले साल बिहार के सुपौल में सामने आए एक अवैध सिम-बॉक्स ऑपरेशन की जांच के तहत की गई. बाद में यह मामला CBI को सौंप दिया गया था.
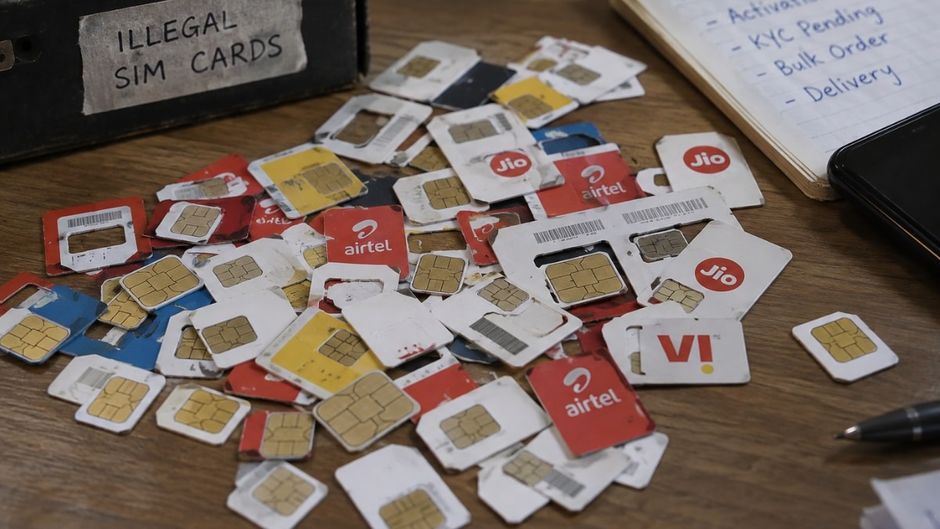
जिस घर में यह सिम बॉक्स चल रहा था, वहां 1,300 से ज्यादा सिम कार्ड मिले थे. CBI के मुताबिक इन कनेक्शनों के विश्लेषण से देशभर में साइबर अपराध के कम से कम 73 मामलों का लिंक मिला. इनमें 'डिजिटल अरेस्ट' के जरिए की गई ठगी के मामले भी शामिल हैं. इनमें से ज्यादातर सिम कार्ड बिहार और ओडिशा में जारी किए गए थे.
CBI के मुताबिक गिरफ्तार महुआ डिस्ट्रीब्यूटर ने बिहार के वैशाली में एक दर्जन से ज्यादा प्वाइंट ऑफ सेल के क्रेडेंशियल्स का कथित तौर पर गलत इस्तेमाल कर 700 से ज्यादा सिम कार्ड जारी किए. बाद में कुछ सब्सक्राइबरों ने जांचकर्ताओं को बताया कि उन्होंने अपने नाम पर इन नंबरों के लिए कभी आवेदन ही नहीं किया था.
कुछ लोगों से कथित तौर पर अतिरिक्त E-KYC पूरी कराई गई. वहीं कुछ मामलों में किसी दूसरे काम के लिए लिए गए बायोमेट्रिक डेटा का कथित तौर पर दोबारा इस्तेमाल किया गया. CBI ने बताया कि जांच के दौरान फोन, लैपटॉप और सिम कार्ड जब्त किए गए हैं.
बिहार में यह पूरा मामला इसलिए अहम है क्योंकि CBI की कार्रवाई से आगे की जो तस्वीर सामने आती है वह काफी गंभीर है. ये सिम कार्ड किसी विदेशी कॉल सेंटर से तस्करी के जरिए नहीं लाए गए थे. आरोप है कि इन्हें उसी राज्य में टेलीकॉम नेटवर्क के उस आखिरी स्तर पर जारी किया गया, जहां बाद में सिम बॉक्स मिला.
इसके बाद इन सिम कार्ड को ऐसी मशीन में लगाया गया जो किसी ठगी वाले कॉल को भारत के किसी भी दूसरे मोबाइल नेटवर्क से आया हुआ दिखा सकती है. सुपौल में सिम बॉक्स मिला था.
CBI के मुताबिक वैशाली वह जगह थी जहां से सिम कार्ड हासिल किए गए. ओडिशा भी इस मामले में इसलिए जुड़ा है क्योंकि 1,300 सिम कार्ड में से बड़ी संख्या बिहार के साथ-साथ ओडिशा में भी जारी किए गए थे.
CBI की गिरफ्तारी से क्या सामने आया
डिजिटल अरेस्ट एक ठगी का तरीका है. इसमें फोन करने वाला खुद को पुलिस, बैंक या किसी केंद्रीय एजेंसी का अधिकारी बताता है. वह वीडियो कॉल पर पीड़ित को अपने साथ जोड़े रखता है और ऐसे मामले को खत्म करने के नाम पर पैसे मांगता है जो असल में हुआ ही नहीं है.
ऐसे कॉल को स्थानीय दिखना जरूरी होता है. बिहार और ओडिशा के नंबरों से भरा सिम बॉक्स यह काम कर सकता है.
पीड़ित किसी दूसरे राज्य में बैठा हो सकता है. अगर CBI का दावा सही है, तो जिस कनेक्शन से उसे कॉल किया गया, वह वैशाली के एक काउंटर से निकला था. यही वजह है कि महुआ के एक डिस्ट्रीब्यूटर की गिरफ्तारी को देशभर के साइबर अपराध के आंकड़ों में सिर्फ एक छोटी कड़ी मानकर नहीं छोड़ा जा सकता.
इस मामले के दोनों छोर बिहार में हैं: पिछले साल सिम बॉक्स यहीं मिला था और इस हफ्ते कथित तौर पर सिम कार्ड भी यहीं से जारी किए गए.
सिम बॉक्स और IMEI बैन की सीमा
सिम बॉक्स कई मॉड्यूल वाला एक उपकरण होता है जिसमें एक साथ बड़ी संख्या में सिम कार्ड लगाए जा सकते हैं. यह हर सिम से ऐसे कॉल कर सकता है जैसे वह कोई सामान्य मोबाइल फोन हो.
किसी नंबर की शिकायत होने और उसके बंद किए जाने पर यह दूसरे नंबर पर भी स्विच कर सकता है. फोन उठाने वाले व्यक्ति को नंबर बिल्कुल सामान्य लग सकता है. यही इस पूरे इंतजाम का मकसद है.
मंत्री अक्सर एक साथ दो आंकड़े बताते हैं: बंद किए गए सिम और ब्लॉक किए गए इंटरनेशनल मोबाइल इक्विपमेंट आइडेंटिटीज (IMEI). लेकिन दोनों एक ही काम नहीं करते. IMEI किसी डिवाइस की पहचान होती है. अगर इसे केंद्रीय उपकरण पहचान रजिस्टर (Central Equipment Identity Register) में ब्लैकलिस्ट कर दिया जाए तो भारतीय नेटवर्क उस मोबाइल फोन को इस्तेमाल करने से रोक सकते हैं.
चोरी हुए फोन और उन डिवाइस के मामले में यह अहम है जो पहले ही किसी धोखाधड़ी की शिकायत में दर्ज हो चुके हैं. लेकिन सिम कनेक्शन होता है. अगर फोन बंद कर दिया जाए और नेटवर्क पर नए सिम कार्ड उपलब्ध हों तो सिम बॉक्स चलाने वाला व्यक्ति दूसरे डिवाइस में नए सिम लगा सकता है.
सरकार दोनों स्तरों पर कार्रवाई कर रही है. 30 जून तक पुलिस की रिपोर्ट के आधार पर 15.7 लाख से ज्यादा सिम कार्ड और 5.77 लाख IMEI ब्लॉक किए जा चुके थे. अलग से, ASTR सिस्टम ने जुलाई के मध्य तक दोबारा सत्यापन में विफल रहे 88 लाख से ज्यादा मोबाइल कनेक्शन बंद कर दिए थे.
लेकिन यह अलग-अलग तरह की कार्रवाई हैं. एक की शुरुआत किसी अपराध की फाइल से होती है जबकि दूसरा पहचान से जुड़े डेटा के विश्लेषण पर आधारित है. दोनों का दायरा बड़ा है. लेकिन महुआ के मामले में CBI ने जिस बात का जिक्र किया है, यह कार्रवाई उससे अलग है.
ये कदम तब सबसे ज्यादा असरदार होते हैं जब किसी नंबर या व्यक्ति की पहचान पहले ही संदिग्ध के तौर पर हो चुकी हो. यहां आरोप यह है कि किसी फर्जीवाड़े वाले IMEI को ब्लॉक किए जाने से पहले ही वैध प्वाइंट ऑफ सेल क्रेडेंशियल्स के जरिए सिम कार्ड ऊपर के स्तर पर जारी किए जा रहे थे.
दूरसंचार विभाग (DoT) ने ऐसे काउंटरों पर नियम लगातार सख्त किए हैं. प्वाइंट ऑफ सेल को ब्लैकलिस्ट करना, कागजी KYC खत्म करना, डुप्लीकेट सिम को फ्रीज करना और अगस्त में नए दूरसंचार (यूजर आइडेंटिफिकेशन) नियम जारी करना इसी का हिस्सा है.
इसी दौरान विभाग ने चेतावनी दी थी कि IMEI से छेड़छाड़, सिम बॉक्स तैयार करने या धोखाधड़ी से सिम हासिल करने पर दूरसंचार अधिनियम, 2023 के तहत तीन साल तक की जेल और 50 लाख रुपए तक का जुर्माना हो सकता है. अब इस मामले से यह पता चलेगा कि इन नियमों का असर उस व्यक्ति तक पहुंचता है या नहीं, जिसके पास दुकान का लॉगिन है, या कार्रवाई सिर्फ उस डिवाइस तक सीमित रहती है जिससे कॉल किया जाता है.
अधिकृत आउटलेट
CBI की जांच एक ऐसे सिस्टम की सबसे कमजोर कड़ी की ओर इशारा करती है जो देखने में पूरी तरह डिजिटल है. एक डिस्ट्रीब्यूटर के तहत कई आउटलेट काम करते हैं. इन आउटलेट के पास वैध E-KYC करने के लिए जरूरी क्रेडेंशियल्स होते हैं.
कोई ग्राहक एक कनेक्शन लेने के लिए आता है. लेकिन इन्हीं लॉगिन के जरिए कथित तौर पर अतिरिक्त मंजूरियां हासिल की जाती हैं. जांचकर्ताओं को शक है कि ये अतिरिक्त सिम उन लोगों तक कभी पहुंचे ही नहीं, जिनके नाम पर वे जारी किए गए थे.
डिजिटलीकरण ने कागजी काम तो खत्म कर दिया लेकिन किसी पहचान को एक चालू नंबर में बदलने वाला इंसान अब भी सिस्टम में मौजूद है. इसका मतलब यह नहीं है कि बायोमेट्रिक KYC को खत्म कर देना चाहिए. बल्कि यही वजह है कि ग्राहक के लिए भरे गए फॉर्म और E-KYC में अंतर की जांच को सिर्फ कागजी काम नहीं माना जा सकता.
ऐसा सिस्टम सिर्फ वैशाली तक सीमित नहीं है. दिसंबर 2025 में CBI ने दिल्ली में एक अलग मामले की जांच शुरू की थी. इसमें एक कंपनी पर करीब 21,000 बल्क सिम कार्ड लेने का आरोप था.
एजेंसी के मुताबिक, इनमें से कुछ नंबर 203 से 387 IMEI पर इस्तेमाल किए गए थे और उनसे एक सेकंड की ऑटोमेटेड कॉल की गई थीं. यह किसी सिम बॉक्स या ऑटो-डायलर के इस्तेमाल का संकेत था न कि किसी सामान्य घर में इस्तेमाल होने वाले फोन का.
दोनों मामले एक ही साजिश का हिस्सा नहीं हैं. लेकिन दोनों का तरीका एक जैसा है: एक वैध कनेक्शन सिस्टम में आता है, कोई उसकी संख्या बढ़ा देता है, फिर उसे एक मशीन में डाल दिया जाता है और किसी आम व्यक्ति के पास ऐसा कॉल पहुंचता है जो पहले से ही भारतीय नंबर जैसा दिखता है.
गिरफ्तारी से क्या साबित नहीं होता
इससे यह साबित नहीं होता कि महुआ के डिस्ट्रीब्यूटर ने व्यक्तिगत तौर पर इन सभी ठगी के मामलों को अंजाम दिया. CBI का दावा इससे सीमित और फिर भी गंभीर है. एजेंसी के विश्लेषण के मुताबिक, इन सिम कार्ड का लिंक साइबर अपराध के 73 मामलों से है.
इनमें से 700 से ज्यादा सिम कार्ड कथित तौर पर वैशाली के प्वाइंट ऑफ सेल क्रेडेंशियल्स के गलत इस्तेमाल के जरिए जारी किए गए थे.
CBI की रिपोर्ट में एयरटेल का नाम सिर्फ इसलिए है क्योंकि गिरफ्तार व्यक्ति उस नेटवर्क का एरिया डिस्ट्रीब्यूटर था. इसका कंपनी के खिलाफ कोई निष्कर्ष नहीं निकाला गया है.
कानूनी कार्रवाई भी स्पष्ट धाराओं के तहत हो रही है. CBI भारतीय न्याय संहिता, 2023 के तहत धोखाधड़ी, जालसाजी और जबरन वसूली के मामलों की जांच कर रही है.
इसके अलावा सूचना प्रौद्योगिकी अधिनियम, 2000 के तहत पहचान की चोरी और कंप्यूटर से जुड़े अपराधों तथा दूरसंचार अधिनियम के तहत अपराधों की भी जांच हो रही है.
अब इस मामले में अदालत के सामने जिन सवालों के जवाब तलाशे जाने हैं, उनका जवाब सिर्फ IMEI ब्लैकलिस्ट से नहीं मिल सकता. किसके क्रेडेंशियल्स का इस्तेमाल हुआ? एक असली ग्राहक के आने पर कितने सिम कार्ड जारी किए गए? एक्टिवेट होने के बाद ये सिम कार्ड कहां गए? एक डिस्ट्रीब्यूटर के क्रेडेंशियल्स का गलत इस्तेमाल होने पर कितने सिम जारी किए जा सकते हैं, इससे पहले कि यह गड़बड़ी सामने आए?
इस गिरफ्तारी का मतलब यह नहीं है कि सिम बॉक्स खाली हो गए हैं. इसका मतलब सिर्फ इतना है कि बिहार को इस मामले को ‘कहीं और हुए साइबर अपराध’ कहकर फाइल नहीं कर देना चाहिए.
उस घर में मिले 1,300 सिम कार्ड पहले ही ऐसी व्यवस्था से गुजर चुके थे, जिसमें यह दर्ज होना चाहिए था कि वे किसके नाम पर जारी किए गए हैं. अगर CBI का दावा सही है, तो ये सिम पहले उसी काउंटर से जारी किए गए और उसके बाद सिम बॉक्स तक पहुंचे.
